Zutritt – Berechtigungsbericht für Dateifreigaben (NTFS und SMB)
Wer darf wohin?
Zutritt ist ein Berechtigungsbericht für Windows-Dateifreigaben: Es liest Freigabe- und NTFS-Berechtigungen, löst Gruppen bis zur einzelnen Person auf, meldet riskante Rechte mit 15 Prüfregeln und schreibt einen Excel- oder PDF-Bericht zum Abzeichnen. Nur lesend, ohne Server und ohne Agent – für Windows 10 und 11, kostenlos unter der MIT-Lizenz.
Demnächst: Download und Quellcode kommen mit der Veröffentlichung. Wer vorab testen möchte, meldet sich zur Beta an – wir melden uns persönlich.
Zugriffsrechte anzeigen: Wer darf worauf zugreifen – und warum?
Auf gewachsenen Fileservern ist oft schwer zu sehen, wer wohin darf: Rechte hängen an verschachtelten Gruppen, die Vererbung ist irgendwo unterbrochen, verschobene Ordner haben ihre alten Rechte mitgenommen. Für eine regelmäßige Berechtigungsprüfung braucht es trotzdem eine klare Antwort und einen Nachweis, etwa einen NTFS-Berechtigungsbericht zum Abzeichnen.
Als Berechtigungsanalyse für Fileserver beantwortet Zutritt genau diese Frage – wer darf worauf zugreifen, und warum – für Admins und Prüfer, die die Antwort regelmäßig brauchen, ohne eine neue Plattform einzuführen. Nicht zu verwechseln mit einer Zutrittskontrolle für Türen: Zutritt prüft Zugriffsrechte auf Dateifreigaben.
Funktionen des Berechtigungsberichts
-
NTFS- und Freigabeberechtigungen auslesen
Eine Freigabe, ein ganzer Server, lokale Ordner oder alle Freigaben dieses PCs. Abzweigungen (Junctions) werden vermerkt, aber nicht verfolgt.
-
Effektive Berechtigungen wie Windows
Gespeicherte Reihenfolge der Einträge (auch nicht kanonische), Verweigern-Einträge, Vererbung, OWNER RIGHTS und Freigabe mit NTFS zusammen – in der Testsuite gegen die Zugriffsprüfung von Windows geprüft.
-
Gruppen bis zur Person
Lokale Konten und Gruppen des Servers und, auf Rechnern in einer Domäne, Active Directory – verschachtelt, mit Schutz vor Zyklen.
-
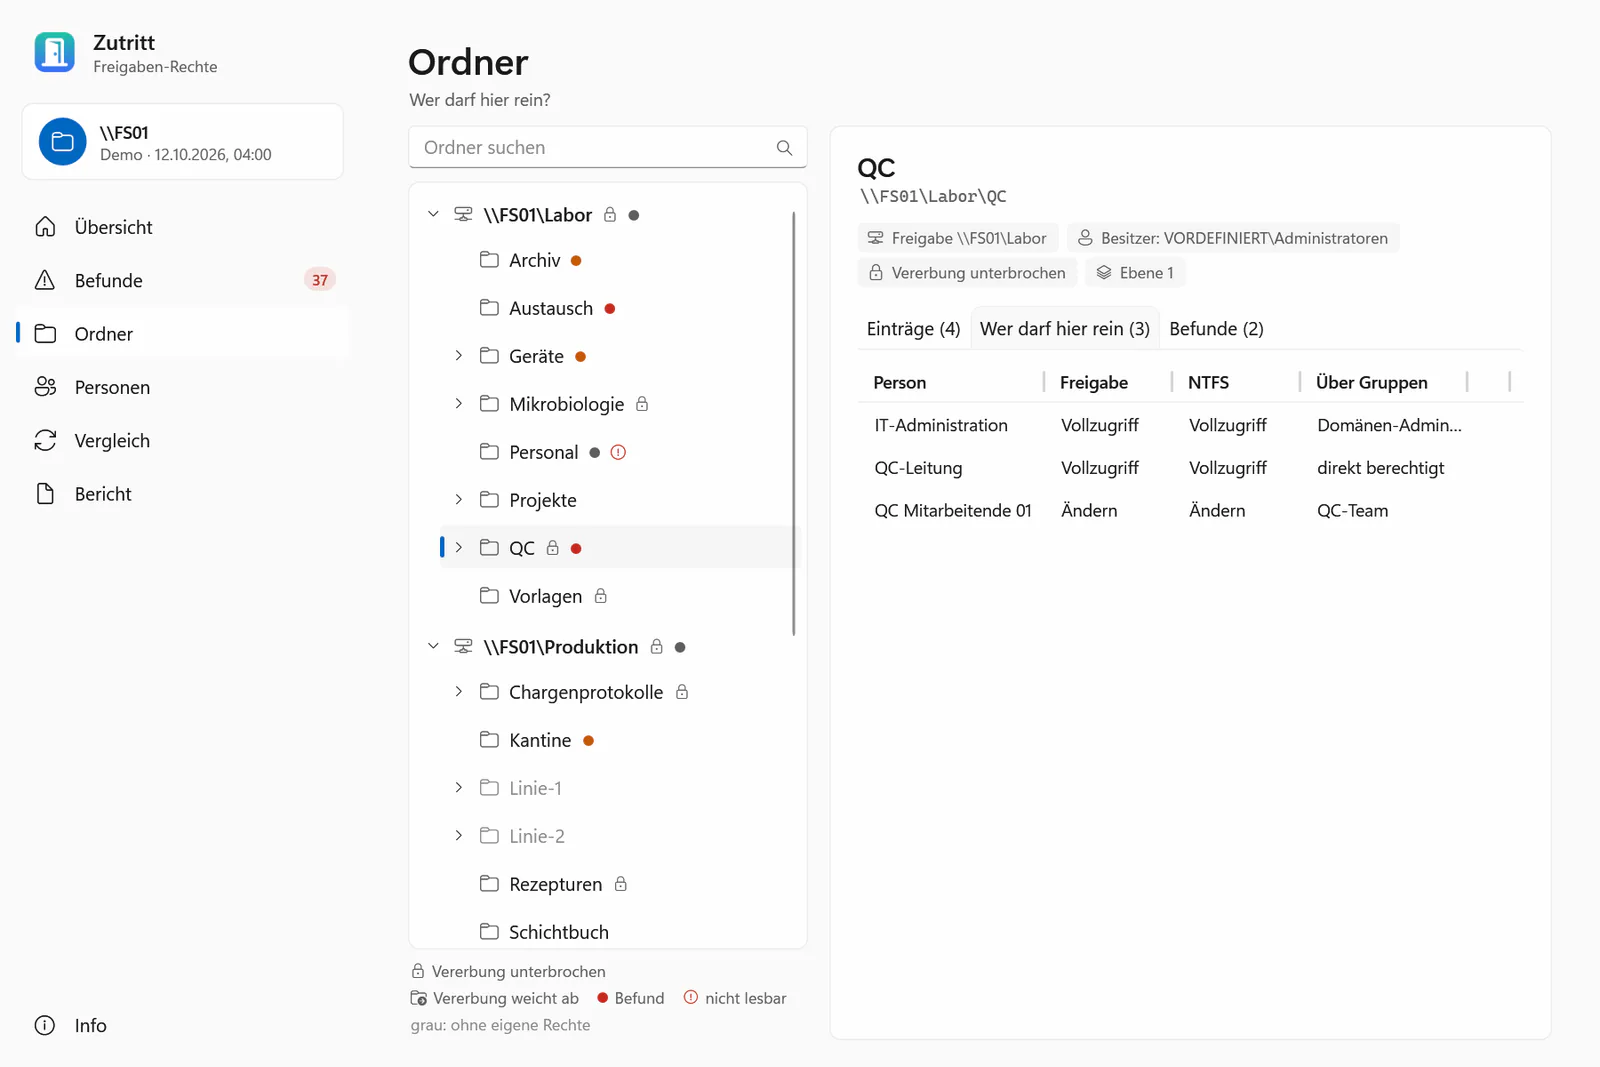
Wer darf hier rein? Wohin darf diese Person?
Pro Ordner jede Person mit effektivem Recht und Gruppenkette; pro Person jeder erreichbare Ordner – auch über verschachtelte Gruppen und deaktivierte Konten.
-
15 Prüfregeln mit Empfehlung
Breite Gruppe darf schreiben, verwaiste SID, Recht direkt an eine Person, Vollzugriff für Nicht-Admins, versteckte Vererbungsbrüche, verschobene Ordner, Einträge in falscher Reihenfolge – jeweils mit Erklärung und Empfehlung.
-
Vergleich mit dem letzten Lauf
Neue und erledigte Befunde, geänderte ACL-Einträge und Gruppenmitgliedschaften – und wer jetzt mehr oder weniger darf.
-
Excel und PDF zum Abzeichnen
Filterbare Excel-Arbeitsmappe mit jedem Eintrag; PDF mit Deckblatt, Zusammenfassung, Befunden und einem Block für „Geprüft von“, Datum, Unterschrift und Bemerkungen.
-
Befehlszeile und geplante Aufgaben
Zutritt.exe scanmit Vergleich und Bericht, Exitcodes 0–3 für das Monitoring – etwa jeden Montag früh per Aufgabenplanung. Befehle und Optionen gibt es deutsch und englisch.
Berechtigungen auswerten: die 15 Prüfregeln
| Regel | Schweregrad | Titel in der App | Bedeutung |
|---|---|---|---|
| ZT01 | Hoch | Breite Gruppe darf schreiben | Jeder, Authentifizierte Benutzer, Domänen-Benutzer o. Ä. haben Schreibrechte |
| ZT02 | Mittel | Breite Gruppe darf lesen | eine breite Gruppe hat Leserechte |
| ZT03 | Mittel | Recht direkt an Person vergeben | Recht an eine einzelne Person statt an eine Gruppe |
| ZT04 | Mittel | Verwaiste SID | Eintrag oder Besitzer zeigt auf ein gelöschtes Konto |
| ZT05 | Hoch | Vollzugriff für Nicht-Admins | Vollzugriff für ein Konto oder eine Gruppe, die kein Administrator ist |
| ZT06 | Niedrig | Tief versteckte Ausnahme | Vererbung tief im Ordnerbaum unterbrochen |
| ZT07 | Info | Verweigern-Eintrag | ausdrücklicher Verweigern-Eintrag |
| ZT08 | Info | Freigabe: alle dürfen ändern | Freigabe gibt Jeder oder Authentifizierten Benutzern mindestens Ändern |
| ZT09 | Info | Ordner nicht lesbar | Ordner, Datei oder Ziel konnte nicht gelesen werden |
| ZT10 | Niedrig | Besitzer ist ein Benutzerkonto | Besitzer ist ein persönliches Benutzerkonto |
| ZT11 | Niedrig | Leere Gruppe berechtigt | eine Gruppe ohne Mitglieder hat Rechte |
| ZT12 | Mittel | Deaktiviertes Konto berechtigt | ein deaktiviertes Konto hat eigene Rechte |
| ZT13 | Info | Freigabe-Berechtigungen nicht lesbar | Freigabe-Berechtigungen konnten nicht gelesen werden |
| ZT14 | Niedrig | Rechte weichen von der Vererbung ab | geerbte Einträge passen nicht zum übergeordneten Ordner – typisch für verschobene Ordner |
| ZT15 | Mittel | Einträge nicht in kanonischer Reihenfolge | z. B. Verweigern hinter Erlauben – Windows wertet die gespeicherte Reihenfolge aus und gewährt dann anderes, als die Einträge auf den ersten Blick versprechen |
ACL-Befunde meldet Zutritt dort, wo ein Eintrag ausdrücklich gesetzt ist – nicht noch einmal an jedem Ordner, der ihn erbt.
Für Berechtigungsprüfungen und Audits
Regelmäßige Prüfungen der Zugriffsrechte werden in GMP-Umgebungen (EU GMP Annex 11), nach ISO/IEC 27001 (Maßnahme A.5.18 „Zugangsrechte“) und unter NIS2 erwartet. Zutritt liefert den Nachweis: was geprüft wurde, von wem, wann, mit welchem Ergebnis und was sich seit dem letzten Mal geändert hat – und eine Seite zum Unterschreiben.
Zutritt ist kein validiertes System und macht keine Compliance-Zusage. Es ist ein Analysewerkzeug, das nur liest; wie es in einem regulierten Prozess qualifiziert und eingesetzt wird, entscheidet der Betreiber.
Umstieg von kommerziellen Berechtigungs-Reportern: Zutritt als Alternative
Wer Berechtigungen auf Dateifreigaben bisher mit einem kommerziellen Berechtigungs-Reporter auswertet, findet in Zutritt ein Werkzeug für dieselbe Aufgabe: zeigen, wer auf welchen Ordner zugreifen darf. Zutritt bietet dafür:
- Freigabe- und NTFS-Berechtigungen zusammen, effektive Rechte wie Windows sie berechnet – gegen die Zugriffsprüfung von Windows getestet
- Gruppen bis zur einzelnen Person: lokale Konten und Gruppen des Servers und Active Directory der eigenen Domäne, verschachtelt
- 15 Prüfregeln mit Erklärung und Empfehlung und den Vergleich mit dem letzten Lauf
- Excel-Arbeitsmappe mit Filtern und PDF mit Block zum Abzeichnen
- nur lesend, ohne Server, Agent oder Dienst; Befehlszeile mit Exitcodes für geplante Aufgaben
- kostenlos unter der MIT-Lizenz, ohne Lizenzschlüssel, ohne Lizenzserver und ohne Telemetrie
Was Umsteiger wissen sollten: Zutritt läuft nur unter Windows 10 ab Version 1809 und Windows 11 (x64), löst Active Directory nur für die Domäne des prüfenden PCs auf und ist dabei bisher nur gegen ein simuliertes Verzeichnis getestet. Es überwacht nicht dauerhaft und ändert keine Rechte.
Systemvoraussetzungen
- Betriebssystem
- Windows 10 ab Version 1809 oder Windows 11, x64 – nur Windows, weil NTFS, Freigaben und Active Directory nur dort lesbar sind
- .NET
- nicht nötig für die MSI und Zutritt.exe; das ZIP braucht die .NET 10 Desktop Runtime
- Rechte
- ein Konto, das die gewünschten Berechtigungen lesen darf; Freigabeberechtigungen brauchen Administratorrechte auf dem Server
- Active Directory
- optional, wenn der prüfende PC Mitglied der Domäne ist
- Sprache
- Oberfläche, Befehlszeile und Berichte auf Deutsch, Englisch, Spanisch, Französisch und Chinesisch (die letzten drei maschinell übersetzt, noch nicht von Muttersprachlern gegengelesen)
Grenzen, ehrlich gesagt
- Vorabversion, noch nicht signiert: SmartScreen kann warnen; die Downloads lassen sich über SHA256SUMS.txt prüfen.
- Active Directory nur für die eigene Domäne des prüfenden PCs; Gruppen aus vertrauten Domänen werden genannt, aber nicht aufgelöst. Bisher gegen ein simuliertes Verzeichnis getestet, noch nicht in einer echten Domäne.
- Im Zweifel zeigt Zutritt mehr Zugriff, nicht weniger: bedingte Erlaubnisse zählen, bedingte Verweigerungen nicht, nicht lesbare Freigaberechte bedeuten „nur NTFS“.
- Dateien werden nur mit
--dateiengeprüft, und dann nur solche mit eigenen Rechten. - Sehr große Berichte werden mit sichtbarem Hinweis gekürzt – das PDF früher als die Excel-Arbeitsmappe.
- Kein Dauer-Monitoring und keine Auswertung von Dateizugriffen; Rechte ändert Zutritt bewusst nicht.
So sieht Zutritt aus
Abbildungen mit Beispieldaten aus dem Demo-Modus.
-
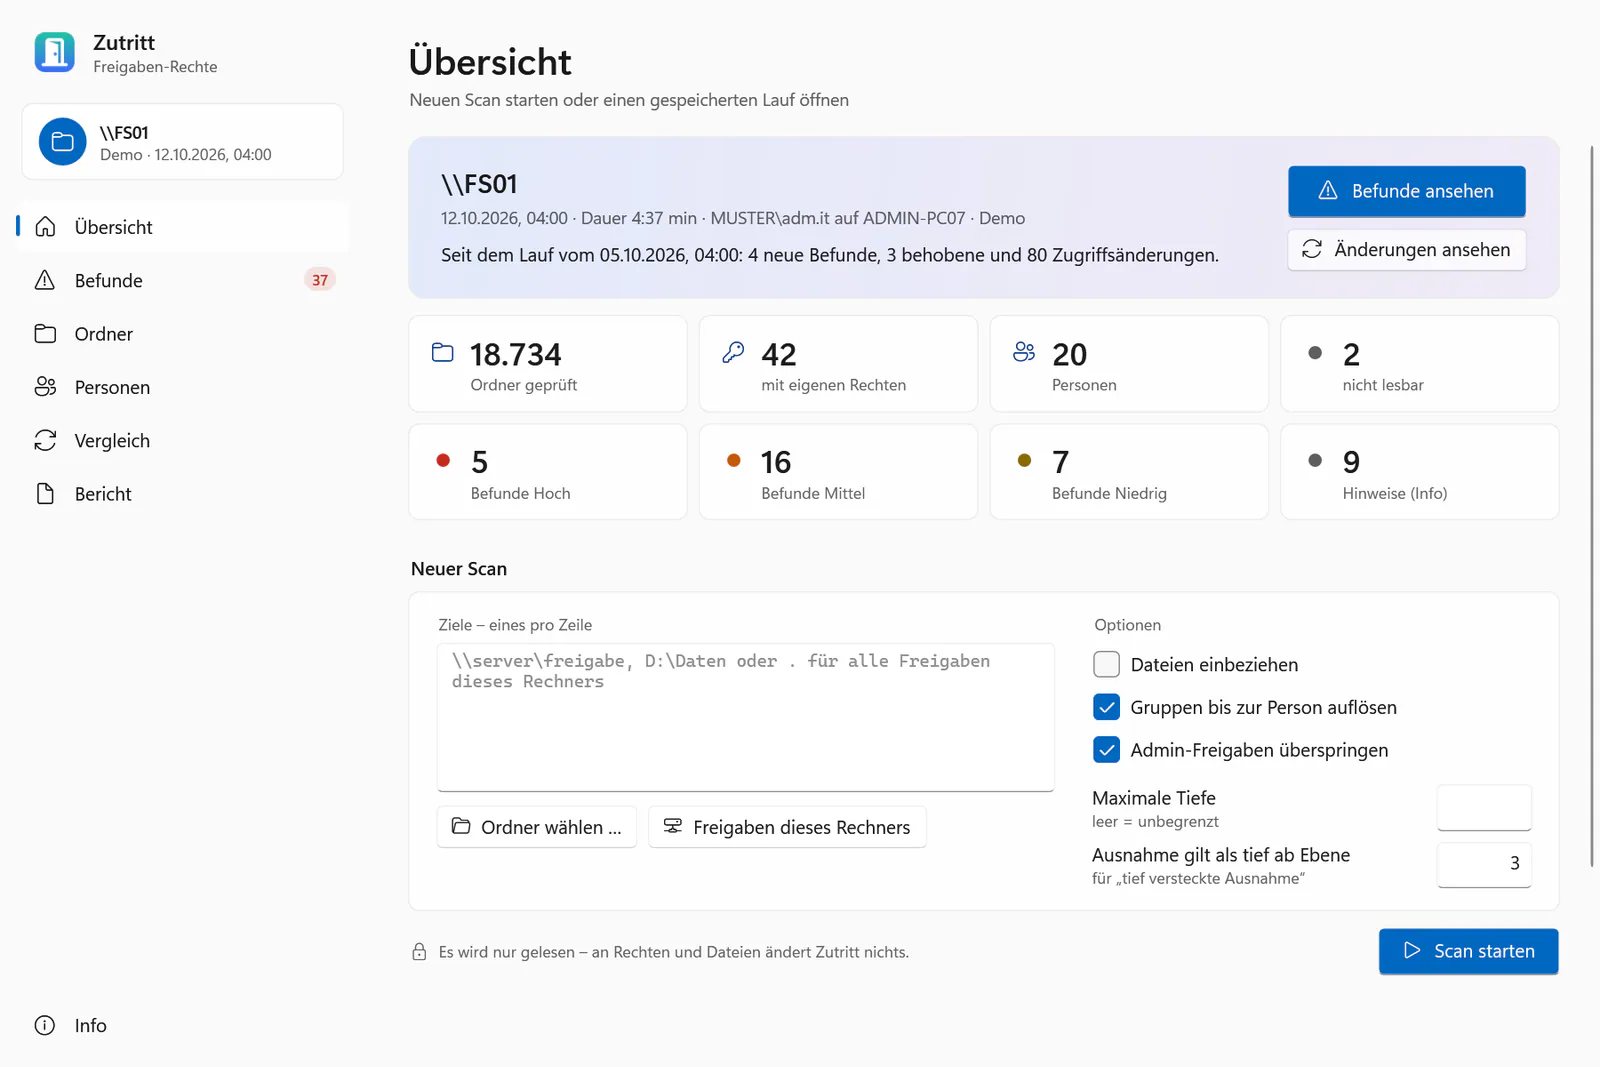
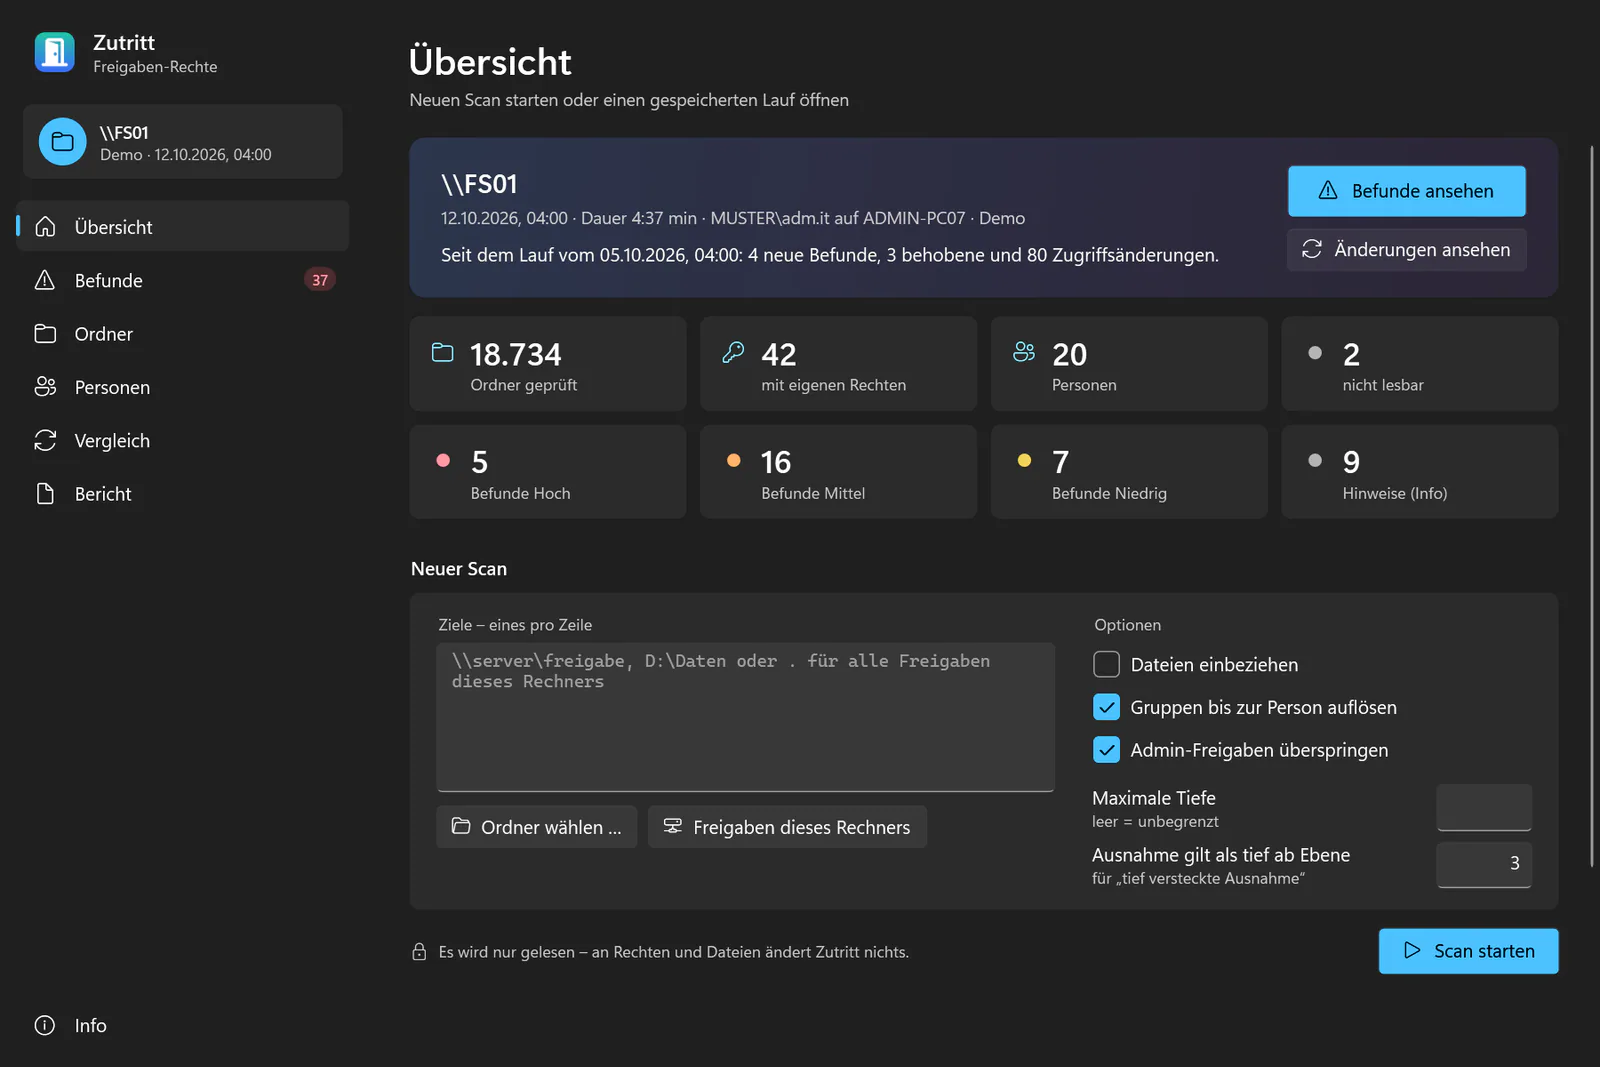
Freigaben, Server und Ordner prüfen Eine Freigabe, ein ganzer Server, lokale Ordner oder alle Freigaben dieses PCs. Verknüpfungspunkte werden erfasst, aber nicht verfolgt. -
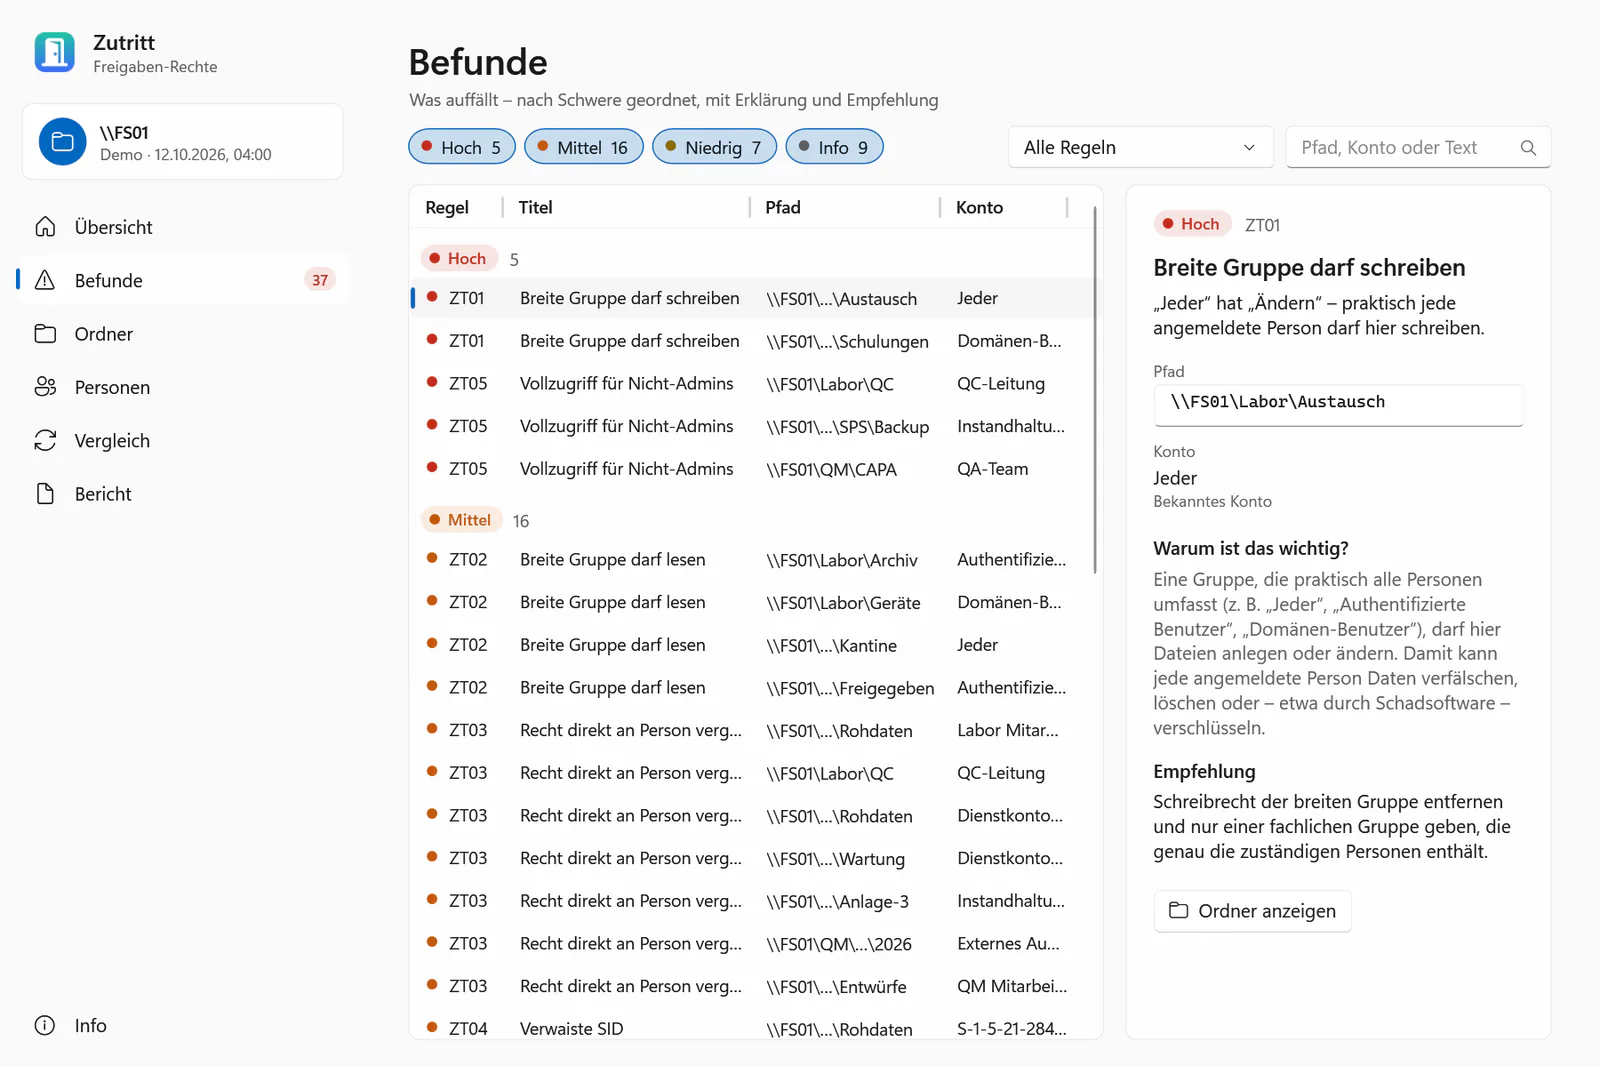
15 Regeln mit klarer Empfehlung „Jeder“ darf schreiben, verwaiste SIDs, Rechte an Einzelpersonen, versteckte Vererbungsbrüche, verschobene Ordner – jeweils mit Erklärung, warum es wichtig ist. -
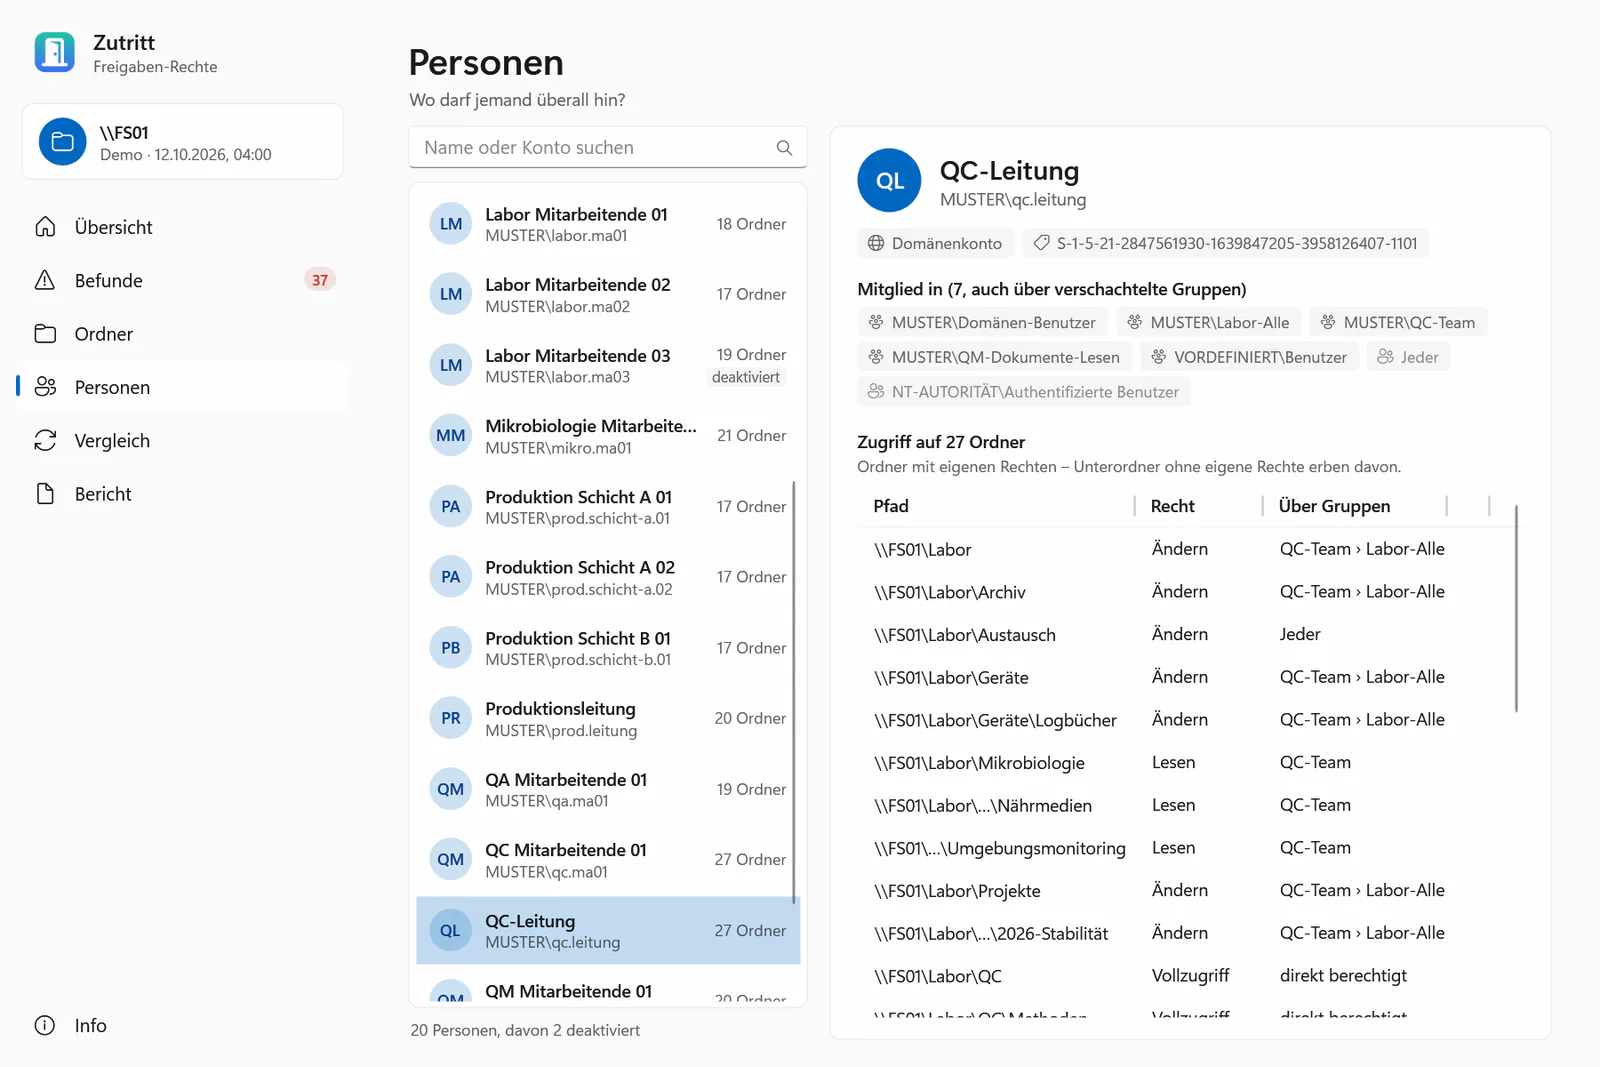
Wohin darf diese Person? Jeder Ordner, den eine Person erreicht, mit dem effektiven Recht und den Gruppen dahinter – auch verschachtelte Gruppen und deaktivierte Konten. -
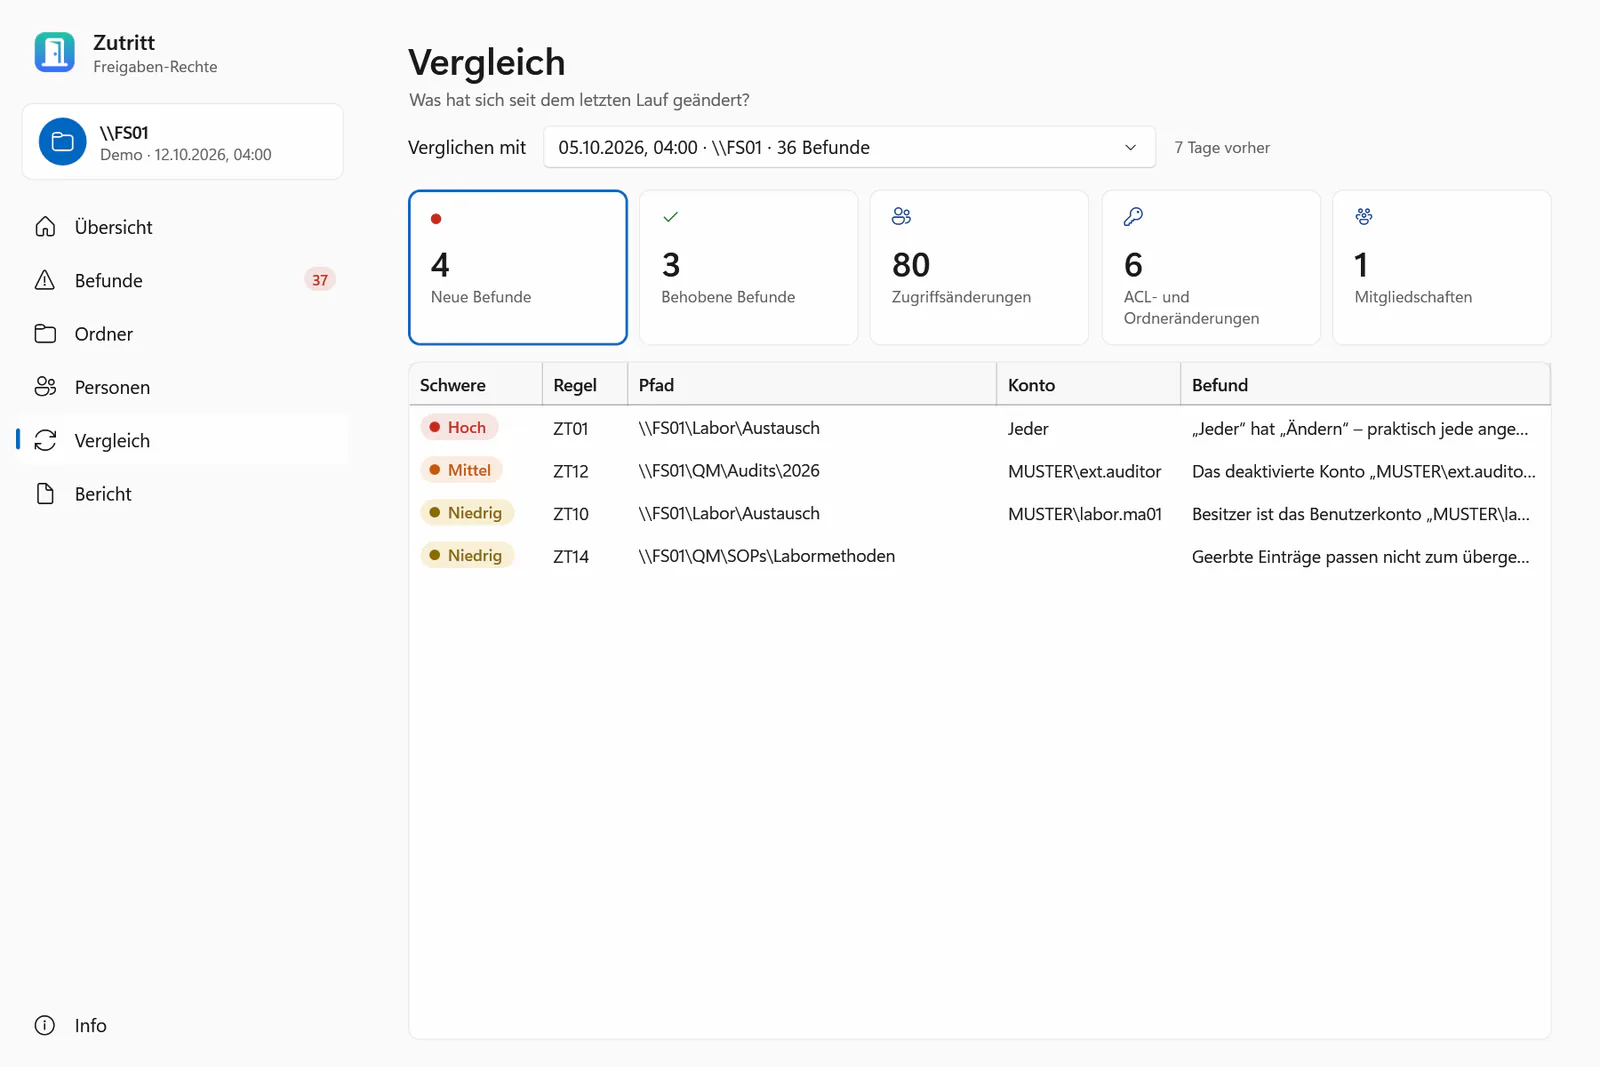
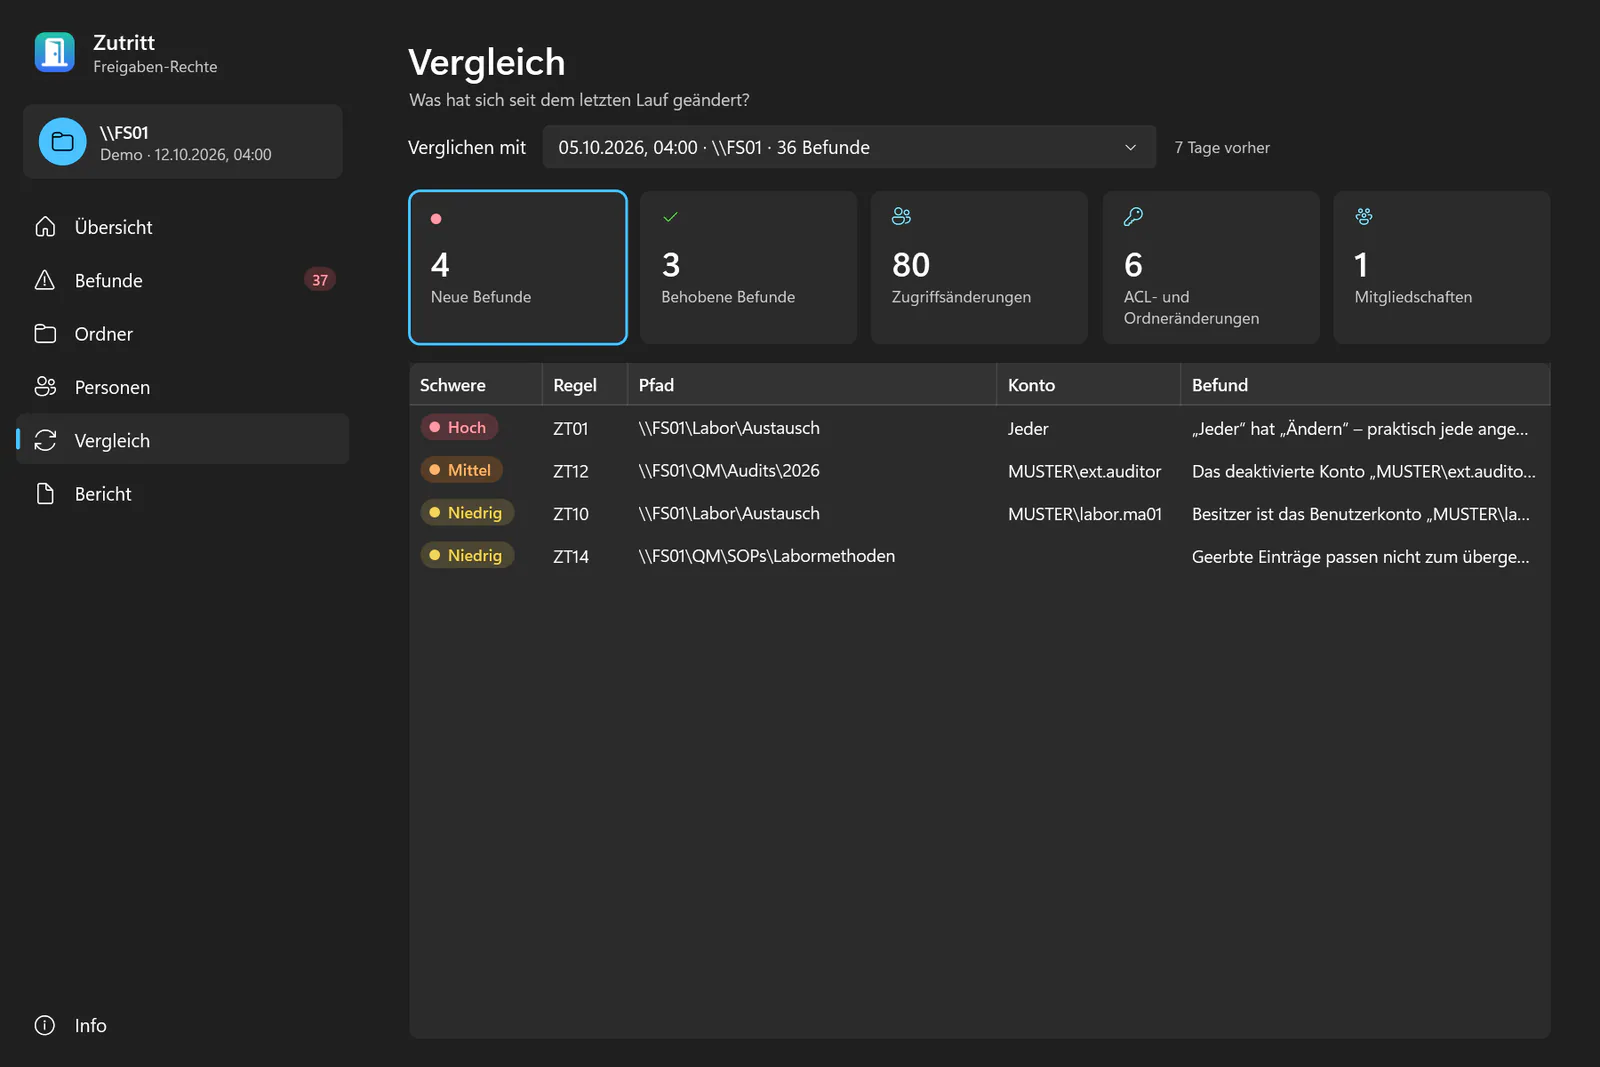
Was hat sich seit dem letzten Lauf geändert? Neue und erledigte Befunde, geänderte ACL-Einträge und Gruppenmitgliedschaften – und wer jetzt mehr oder weniger Zugriff hat. -
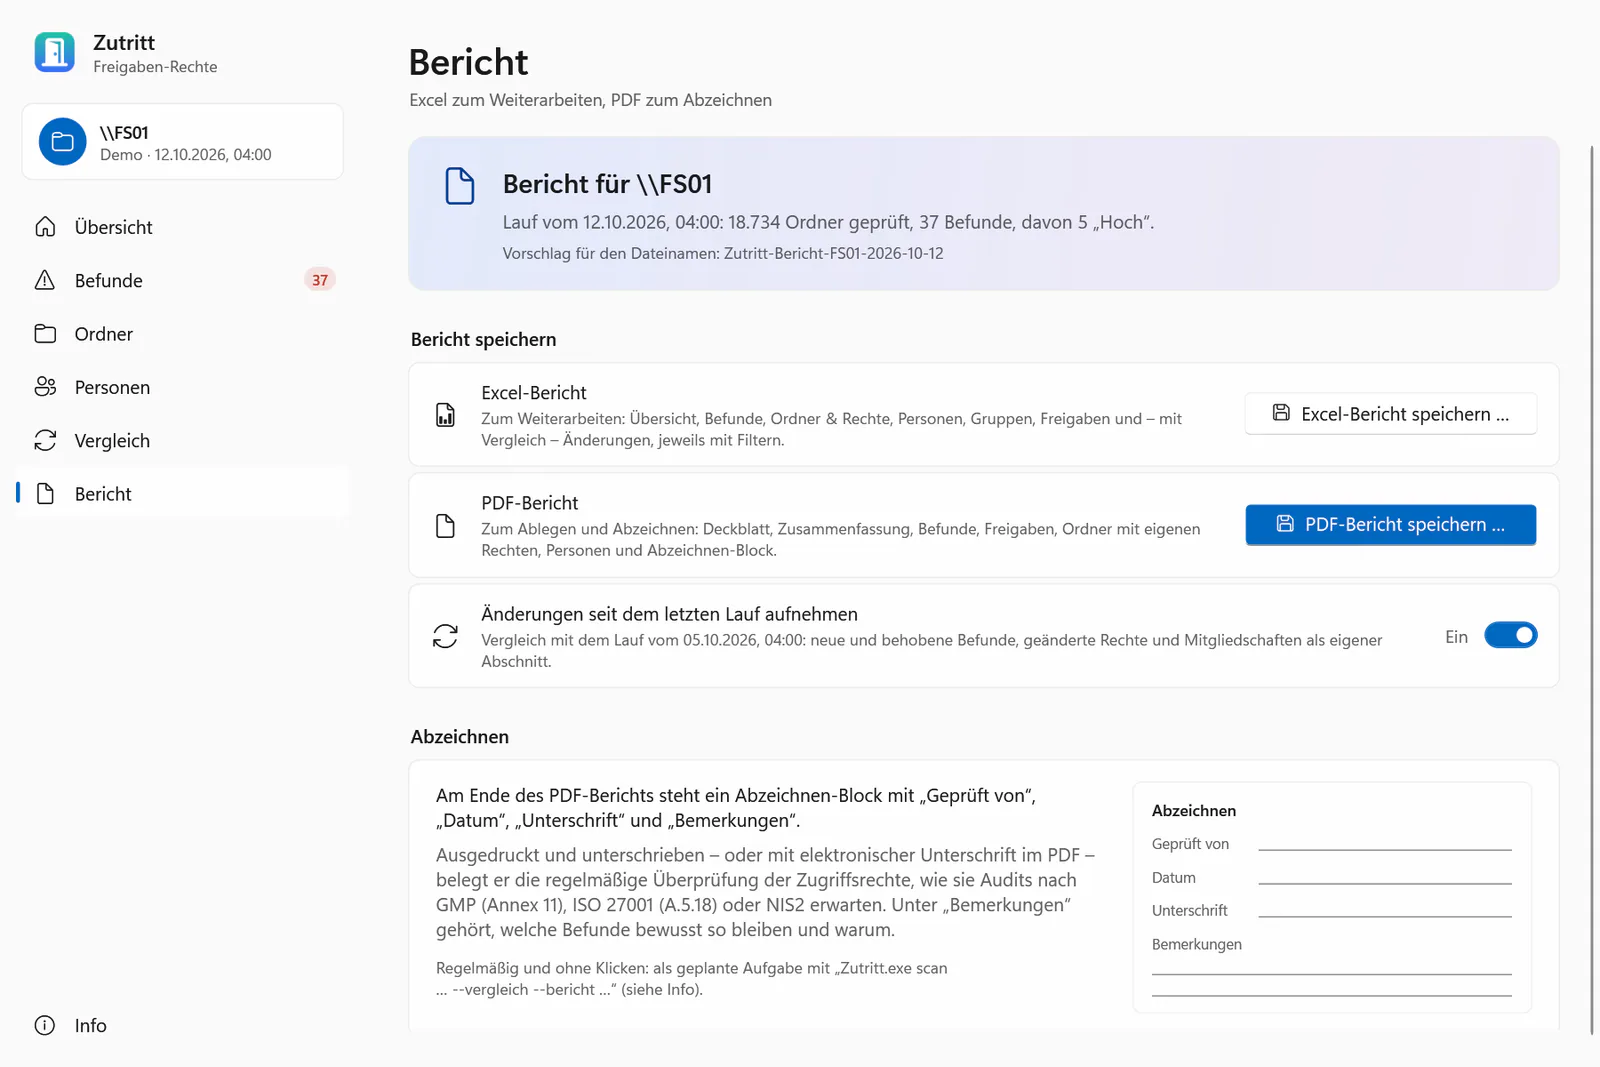
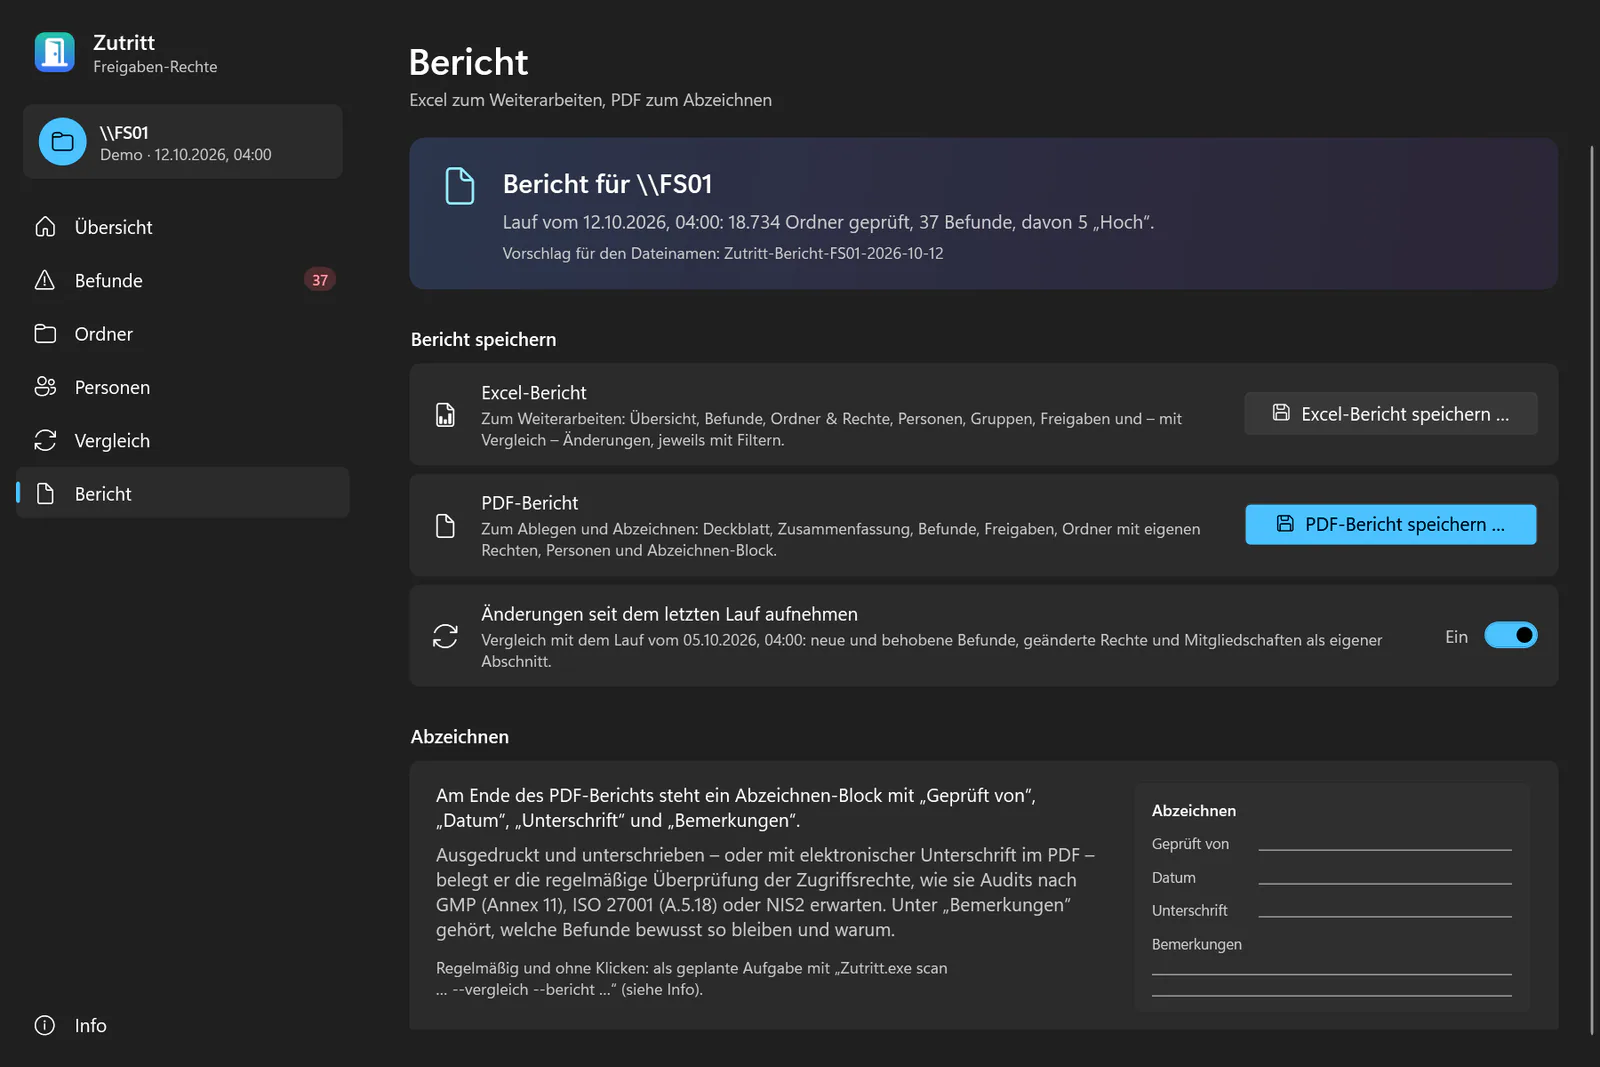
Excel zum Arbeiten, PDF zum Abzeichnen Filterbare Excel-Arbeitsmappe mit jedem Eintrag; PDF mit Deckblatt, Zusammenfassung, Befunden und einem Abzeichnungsblock für die Rechteprüfung.
Häufige Fragen
Wie kann ich NTFS-Berechtigungen auslesen und für alle Unterordner nach Excel exportieren?
Mit Zutritt: Freigabe, Server oder Ordner eingeben und den Scan starten. Zutritt liest alle Ordner mit eigenen Rechten; auf der Seite „Bericht“ lassen sich dann die Ordnerberechtigungen exportieren – als filterbare Excel-Arbeitsmappe oder als PDF.
Wie zeige ich die Zugriffsrechte an, also wer auf welchen Ordner unseres Fileservers zugreifen darf?
Die Ansicht „Wer darf hier rein“ zeigt pro Ordner jede Person mit ihrem effektiven Recht über Freigabe und NTFS und die Gruppen, über die der Zugriff kommt.
Auf welche Ordner hat ein bestimmter Benutzer Zugriff?
Die Seite „Personen“ listet jeden Ordner, den eine Person erreicht, mit effektivem Recht und Gruppenkette – auch über verschachtelte Gruppen.
Wie ergeben sich die effektiven Berechtigungen aus Freigabe- und NTFS-Rechten?
Über das Netz gilt jeweils die strengere von beiden. Innerhalb von NTFS zählen die gespeicherte Reihenfolge der Einträge, Verweigern-Einträge und die Vererbung. Zutritt rechnet das wie Windows und ist dagegen getestet; Einträge in nicht kanonischer Reihenfolge meldet Regel ZT15.
Wie finde ich verwaiste SIDs in NTFS-Berechtigungen?
Regel ZT04 meldet Einträge oder Besitzer, die auf gelöschte Konten zeigen – aber nur, wenn die zuständige Kontendatenbank erreichbar war. Sonst steht dort „Unbekannt“ statt eines Löschhinweises.
Ändert Zutritt Berechtigungen?
Nein. Zutritt liest nur; es ändert keine Berechtigungen, Dateien oder Konten und braucht keinen Server, keinen Agenten und keinen Dienst.
Werden Daten an ICT Baden gesendet?
Nein: keine Telemetrie, keine Absturzberichte, keine Update-Prüfung. Die Läufe liegen in einer SQLite-Datei pro Benutzer auf dem prüfenden PC.
Ist Zutritt kostenlos?
Ja, Zutritt ist kostenlos unter der MIT-Lizenz. Der Download folgt mit der Veröffentlichung.
Gibt es eine kostenlose Alternative zu kommerziellen Berechtigungs-Reportern für Dateifreigaben?
Zutritt erfüllt dieselbe Aufgabe – Freigabe- und NTFS-Berechtigungen auslesen und zeigen, wer worauf zugreifen darf – und ist kostenlos unter der MIT-Lizenz. Dazu kommen 15 Prüfregeln, der Vergleich mit dem letzten Lauf und ein PDF-Bericht zum Abzeichnen. Der Download folgt mit der Veröffentlichung.
Passende Produkte
Windows, Active Directory und Excel sind Marken der Microsoft-Unternehmensgruppe. Sie werden nur genannt, um die Kompatibilität zu beschreiben.
Kontakt
Interesse an Zutritt?
Schreiben Sie uns, wofür Sie das Produkt einsetzen möchten – wir melden uns persönlich.